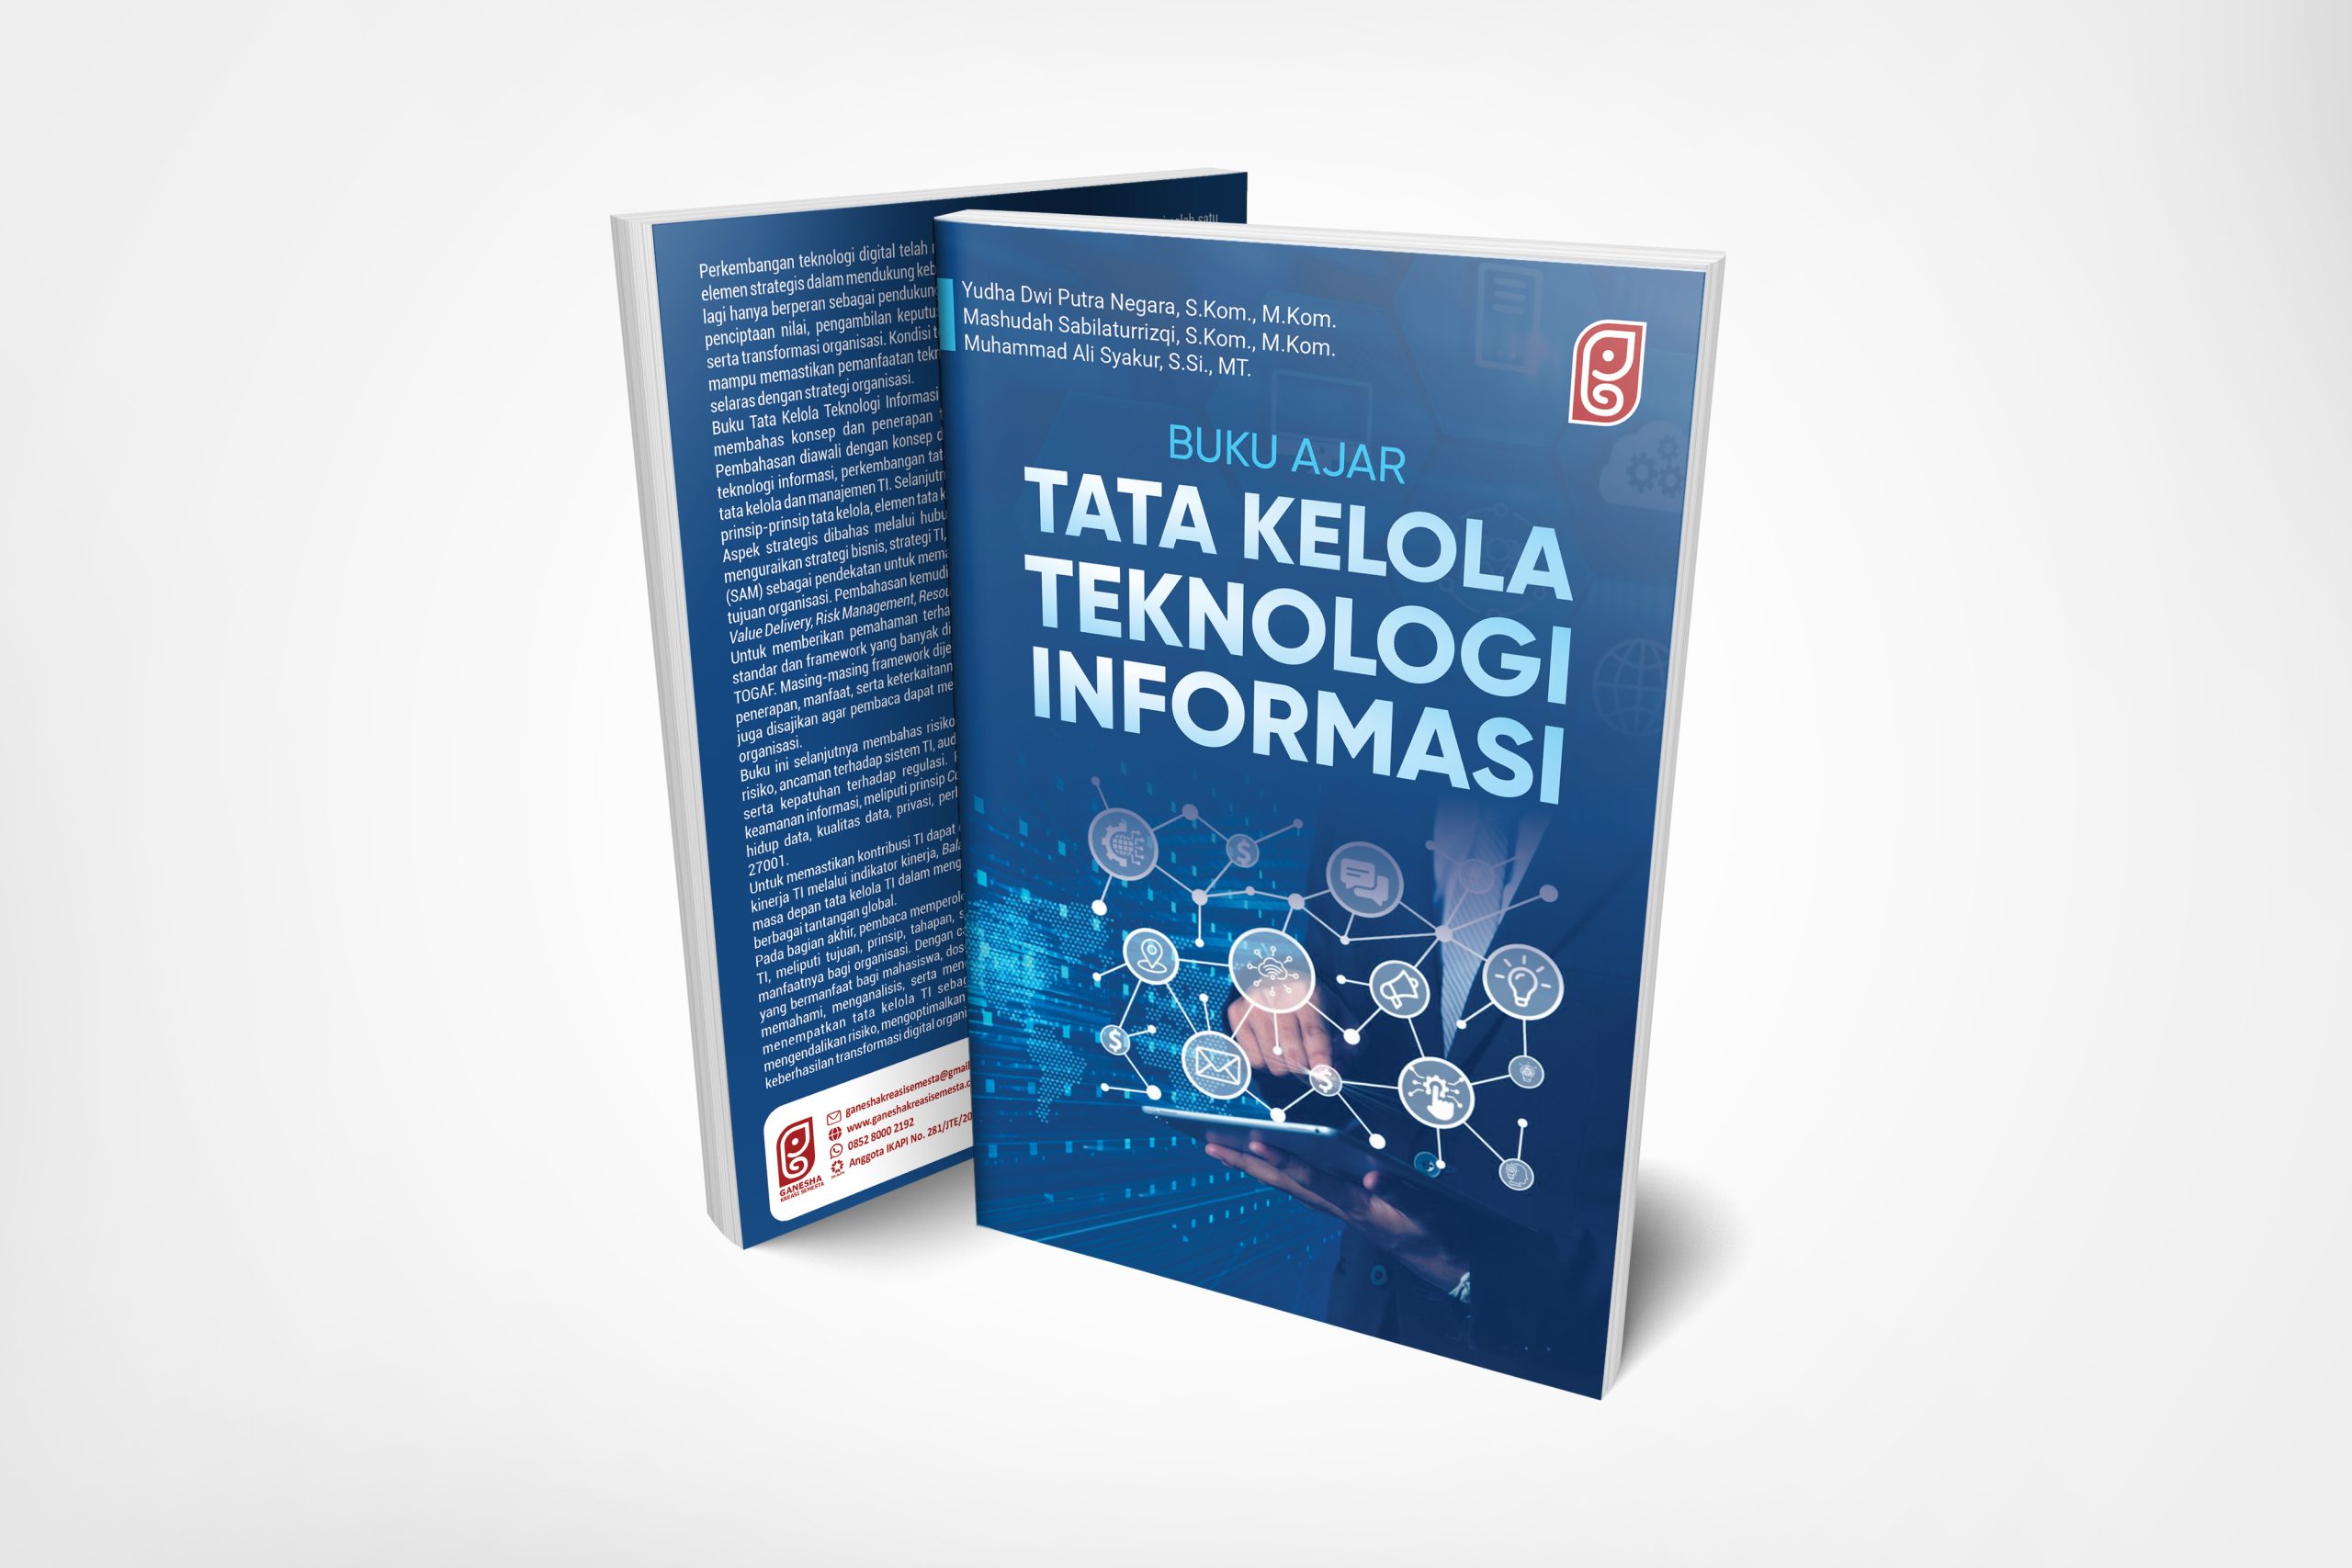
Buku Ajar Tata Kelola Teknologi Informasi
Perkembangan teknologi digital telah menjadikan Teknologi Informasi (TI) sebagai salah satu elemen strategis dalam mendukung keberlangsungan dan pencapaian tujuan organisasi. TI tidak lagi hanya berperan sebagai pendukung operasional, tetapi juga menjadi bagian penting dalam penciptaan nilai, pengambilan keputusan, peningkatan kualitas layanan, pengelolaan risiko, serta transformasi organisasi. Kondisi tersebut menuntut organisasi memiliki tata kelola TI yang mampu memastikan pemanfaatan teknologi berjalan secara efektif, efisien, aman, terukur, dan selaras dengan strategi organisasi.
Buku Tata Kelola Teknologi Informasi hadir sebagai buku ajar dan referensi akademik yang membahas konsep dan penerapan tata kelola TI secara sistematis dan komprehensif. Pembahasan diawali dengan konsep dasar tata kelola TI, meliputi pengertian tata kelola dan teknologi informasi, perkembangan tata kelola TI, peran tata kelola TI, serta perbedaan antara tata kelola dan manajemen TI. Selanjutnya, pembaca diperkenalkan pada kerangka tata kelola TI, prinsip-prinsip tata kelola, elemen tata kelola, serta peran dan tanggung jawab stakeholder.
Aspek strategis dibahas melalui hubungan antara bisnis dan teknologi informasi. Buku ini menguraikan strategi bisnis, strategi TI, Business-IT Alignment, serta Strategic Alignment Model (SAM) sebagai pendekatan untuk memastikan strategi dan investasi TI mendukung pencapaian tujuan organisasi. Pembahasan kemudian diarahkan pada domain tata kelola TI yang mencakup Value Delivery, Risk Management, Resource Management, dan Performance Measurement.
Untuk memberikan pemahaman terhadap praktik tata kelola TI, buku membahas beberapa standar dan framework yang banyak digunakan, yaitu COBIT 2019, ITIL 4, ISO/IEC 38500, dan TOGAF. Masing-masing framework dijelaskan berdasarkan tujuan, prinsip, komponen, struktur, penerapan, manfaat, serta keterkaitannya dengan tata kelola TI. Perbandingan antarframework juga disajikan agar pembaca dapat memahami karakteristik dan fokus penggunaannya dalam organisasi.
Buku ini selanjutnya membahas risiko dan audit dalam tata kelola TI, termasuk manajemen risiko, ancaman terhadap sistem TI, audit sistem informasi, pengendalian internal dan eksternal, serta kepatuhan terhadap regulasi. Pembahasan diperluas dengan tata kelola data dan keamanan informasi, meliputi prinsip Confidentiality, Integrity, dan Availability (CIA Triad), siklus hidup data, kualitas data, privasi, perlindungan data pribadi, keamanan siber, serta ISO/IEC 27001.
Untuk memastikan kontribusi TI dapat dievaluasi secara objektif, buku membahas pengukuran kinerja TI melalui indikator kinerja, Balanced Scorecard, dan COBIT 2019. Buku juga mengkaji masa depan tata kelola TI dalam menghadapi transformasi digital, perubahan teknologi, serta berbagai tantangan global.
Pada bagian akhir, pembaca memperoleh pemahaman mengenai audit dan evaluasi tata kelola TI, meliputi tujuan, prinsip, tahapan, standar dan framework audit, indikator evaluasi, serta manfaatnya bagi organisasi. Dengan cakupan tersebut, buku ini diharapkan menjadi referensi yang bermanfaat bagi mahasiswa, dosen, praktisi TI, auditor, dan pengelola organisasi dalam memahami, menganalisis, serta mengevaluasi tata kelola TI secara terstruktur. Buku ini menempatkan tata kelola TI sebagai instrumen strategis untuk menciptakan nilai, mengendalikan risiko, mengoptimalkan sumber daya, meningkatkan keamanan, dan mendukung keberhasilan transformasi digital organisasi.
Penulis : Yudha Dwi Putra Negara, S.Kom., M.Kom. | Mashudah Sabilaturrizqi, S.Kom., M.Kom. | Muhammad Ali Syakur, S.Si., MT.
Halaman buku: 172
DOWNLOAD
PRE-ORDER | Rp 64.000